
Nəşrlər və Analizlər
Argus Flow buraxılışları, platforma elanları, mətbuat bülletetenləri və kiber təhlükəsizlik analizləri.
Nutex Health Məlumat Sızmasında Həssas Məlumatlar Aşkarlandı
Hyustonda yerləşən səhiyyə xidmətləri şirkəti Nutex Health, həssas məlumatların sızmasına səbəb ola biləcək bir kiber insident barədə məlumat verib. Şirkət, təcavüzkarların serverlərindən faylları çıxardığını təsdiqləyib və tam təsiri araşdırır.
Davamını oxu →
Nutex Health Kiberhücumdan Sonra Məlumat Oğurluğunu Açıqladı
ABŞ-da fəaliyyət göstərən xəstəxana operatoru Nutex Health, kiberhücum nəticəsində icazəsiz şəxslərin serverlərinə daxil olaraq məlumatları oğurladığını təsdiqləyib. Şirkət hadisənin miqyasını müəyyən etmək üçün araşdırmaya başlayıb.
İnvestisiya Nəhəngi Apollo Global Məlumat Sızması ilə Sarsıldı
Bir trilyon dollardan çox aktivi idarə edən özəl sərmayə şirkəti Apollo Global Management, iyul ayında baş verən sosial mühəndislik hücumu nəticəsində həssas fərdi məlumatların sızdığını təsdiqləyib. Hücumun arxasında maliyyə sektorunu hədəf alan və BlackFile kimi tanınan kiber-cinayətkar qrupunun dayandığı güman edilir.
SickKids Məlumat Sızması İşçi və Namizəd Məlumatlarını Açıqladı
Toronto mərkəzli məşhur uşaq xəstəxanası SickKids, üçüncü tərəf proqram təminatındakı təhlükəsizlik boşluğu səbəbindən mövcud və keçmiş işçilərinin, eləcə də işə müraciət edənlərin şəxsi məlumatlarının sızdırıldığını elan etdi. Xəstə qeydləri və klinik sistemlər isə təhlükəsizdir.
Sakura İnternet Hücumu 1.36 Milyon Hesabı Təsir Altına Aldı
Yaponiyanın aparıcı bulud və məlumat mərkəzi provayderlərindən olan Sakura Internet, 1,36 milyona qədər müştəri hesabına təsir edə biləcək böyük bir kiberhücuma məruz qaldığını açıqladı. Hücum edənlərin şirkətin satış idarəetmə sisteminə sızdığı bildirilir.
Ransom Busters Fidyə Proqramı Serverlərini Hack Etdiyini İddia Edir
Özünü "Ransom Busters" adlandıran bir qrup, fidyə proqramı hücumlarına məruz qalan şirkətlərlə əlaqə saxlayaraq, təcavüzkarların serverlərini sındırdıqlarını və 60.000 dollara qədər ödəniş qarşılığında oğurlanmış məlumatları silə biləcəklərini iddia edir. Mütəxəssislər bunun təcavüzkarların özləri tərəfindən bir aldatmaca olduğu barədə xəbərdarlıq edir.
Haker Nəhəng Şirkətlərdən 3.6 Milyon Azure Hesabını Oğurladığını İddia Etdi
“TheHatman” ləqəbli bir kiber cinayətkar, McDonald's, Vodafone və Tata kimi nəhənglərin Microsoft Azure infrastrukturundan oğurlandığı iddia edilən 3.6 milyon işçi qeydini satışa çıxarıb. Şirkətlər isə iddiaları təkzib edir və məlumatların köhnə olduğunu bildirir.

Fransa vergi idarəsinin sızması 678 min nəfərə təsir etdi
Fransa İqtisadiyyat və Maliyyə Nazirliyi, bir hakerin sistemlərə daxil olaraq 678.000 nəfərin məlumatlarını oğurlamasından sonra böyük bir məlumat sızması yaşandığını elan etdi. Oğurlanan məlumatlar arasında vergi məlumatları və kadastr qeydləri də var.
McDonald's İşçilərinin Məlumatlarının Sızdırıldığı İddia Edilir
Bir kiber cinayət forumunda satışa çıxarılan məlumatların, McDonald's Azure sistemlərindən oğurlandığı iddia edilən 1,7 milyon işçiyə aid olduğu bildirilir. Satıcı tərəfindən paylaşılan nümunə məlumatlar iddiaların həqiqət ola biləcəyinə işarə edir.

ExfilSquad 13 Təşkilatın Həssas Məlumatlarını Sızdırdı
Kibertəhlükəsizlik tədqiqatçıları, ExfilSquad adlı məlumat qəsb qrupunun hökumət, təhsil və maliyyə sektorları daxil olmaqla 13 təşkilatın həssas məlumatlarına giriş əldə etdiyini təsdiqləyib. Ümumilikdə 382 GB-dan çox olan məlumat sızmasının, yanlış konfiqurasiya edilmiş Microsoft xidmətlərindən qaynaqlandığı güman edilir.
Mindən Çox Xeyriyyə Təşkilatı Beacon Məlumat Sızmasından Zərər Gördü
Böyük Britaniya mərkəzli CRM provayderi Beacon, 1000-dən çox qeyri-hökumət təşkilatına təsir edən böyük bir məlumat sızması olduğunu təsdiqləyib. Hakerlərin bütün müştəri məlumat bazası ehtiyat nüsxələrini ələ keçirdiyi düşünülür.
RingCentral Məlumat Sızması 1.6 Milyon Hesaba Təsir Etdi
Pis şöhrətli kiber cinayətkar qrupu ShinyHunters, bulud kommunikasiya nəhəngi RingCentral-a etdiyi hücumda 1.6 milyon istifadəçinin şəxsi məlumatlarını oğurladı. Şirkət hücumu təsdiqlədi və fidyə ödənilmədikdən sonra məlumatlar qaranlıq internetdə sızdırıldı.
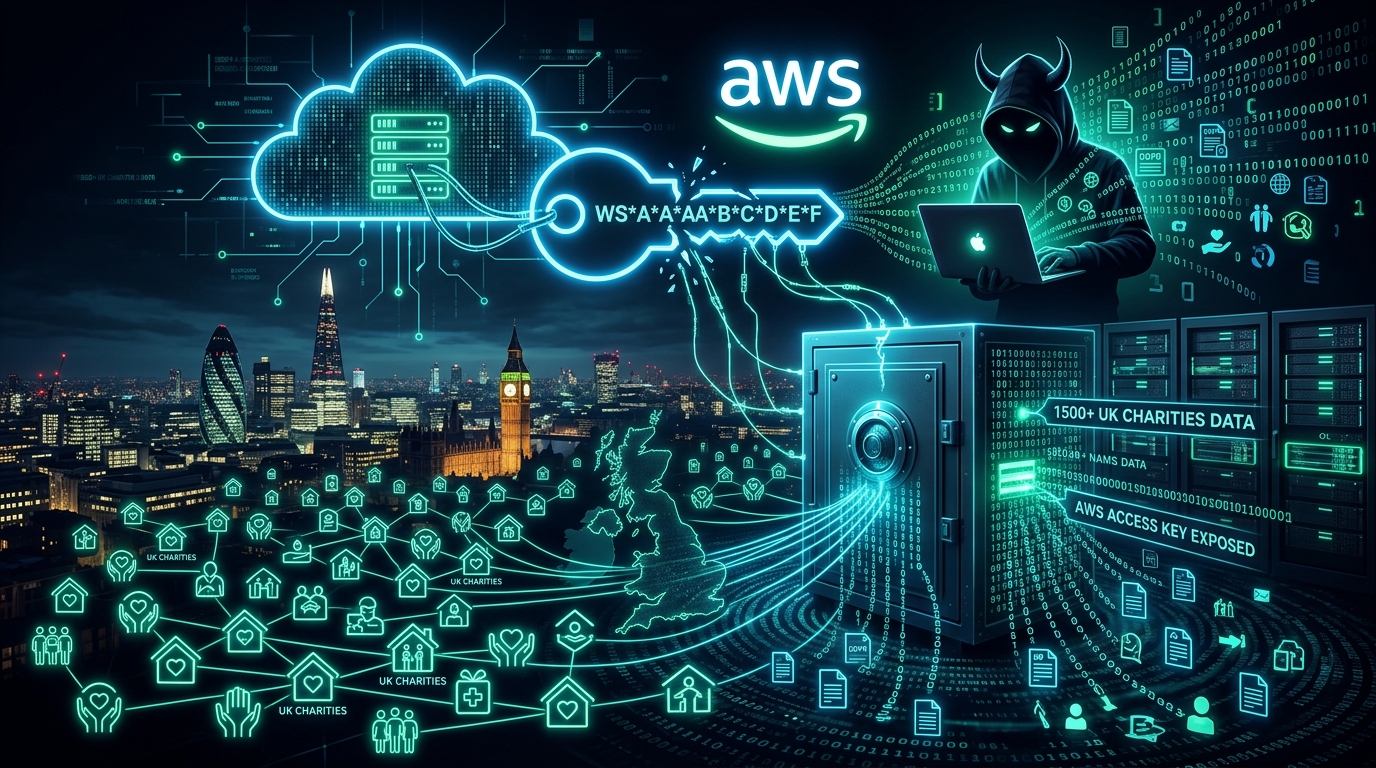
Açıq AWS Açarı 1500 Xeyriyyə Təşkilatının Məlumatlarını Sızdırdı
Böyük Britaniyada yerləşən 1500-dən çox xeyriyyə təşkilatının məlumatları, CRM təminatçısı Beacon-a edilən kiberhücum nəticəsində sızdırılıb. Hücumun kök səbəbinin proqram təminatı hazırlığı zamanı ictimaiyyətə açıq olan bir AWS giriş açarı olduğu düşünülür.