
Nəşrlər və Analizlər
Argus Flow buraxılışları, platforma elanları, mətbuat bülletetenləri və kiber təhlükəsizlik analizləri.

Chick-fil-A Məlumat Sızıntısı 13 Mindən Çox Müştəriyə Təsir Etdi
Məşhur fast-food şəbəkəsi Chick-fil-A, 13.000-dən çox müştərinin sadiqlik proqramı hesablarının ələ keçirildiyini təsdiqlədi. Təcavüzkarlar başqa sızıntılardan əldə etdikləri parollardan istifadə edərək hesablara giriş əldə ediblər.
Universitetləri Hədəf Alan Fidyə Proqramı Hücumları Artır
Kibertəhlükəsizlik tədqiqat firması Comparitech-in 2026-cı ilin birinci yarısına dair hesabatı, ali təhsil müəssisələrinə qarşı fidyə proqramı hücumlarında narahatedici bir artım olduğunu ortaya qoyub. "The Gentlemen" adlı qrupun bu artımda əsas rol oynadığı qeyd edilir.
Avstraliyanın Enerji Nəhəngi Origin Kiberhücum Qurbanı Oldu
Avstraliyanın ən böyük enerji təchizatçısı Origin Energy, müştəri məlumatlarının sızdırıldığı bir kiberhücumu təsdiqləyib. Hücumçular 2 milyon müştərinin məlumatını oğurladıqlarını iddia edirlər.
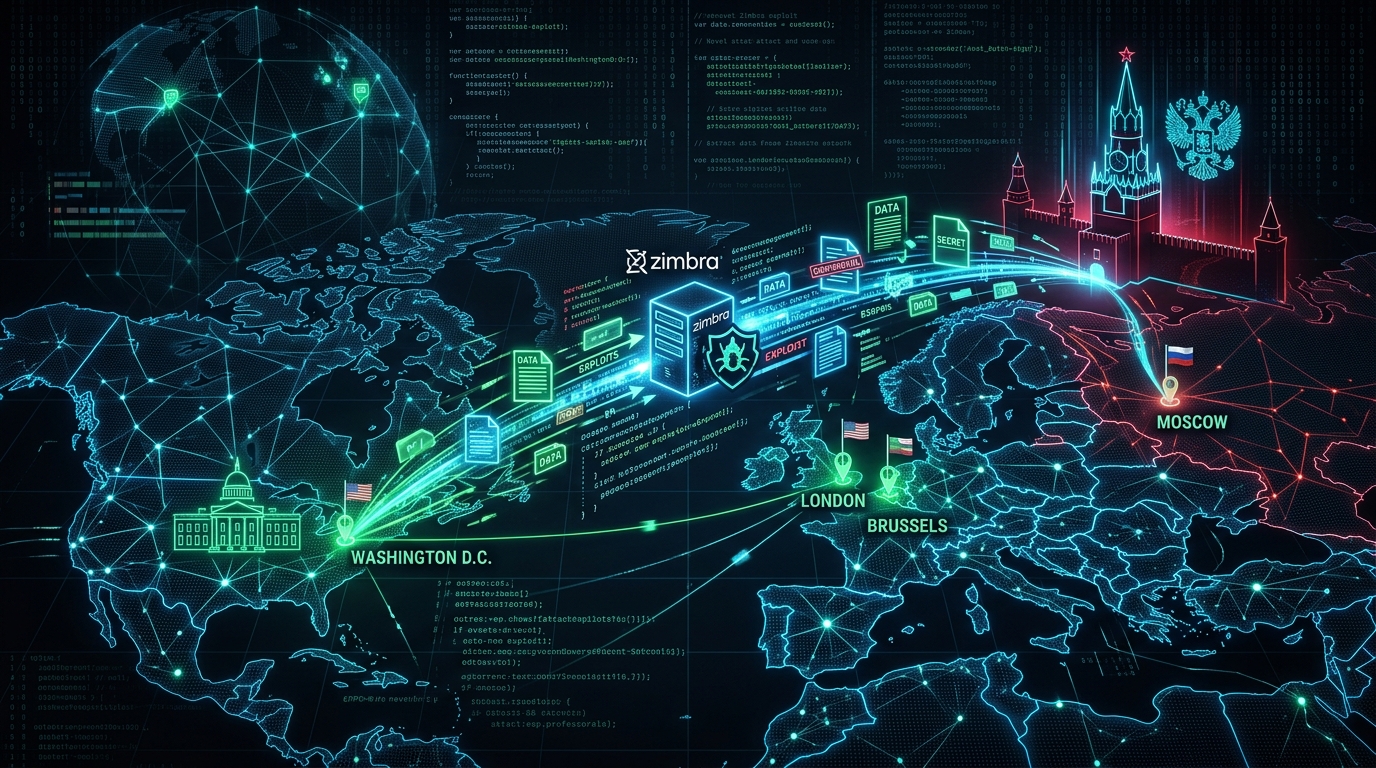
Rus Casus Qrupu Zimbra Boşluğu ilə Qərbi Hədəf Alır
“Laundry Bear” kimi tanınan Rusiya dövlət dəstəkli bir kiber-casusluq qrupu, məşhur e-poçt proqramı olan Zimbra-dakı yeni bir sıfır gün boşluğundan istifadə edərək Qərb ölkələrinin dövlət qurumlarından və özəl şirkətlərindən həssas məlumatlar oğurlayır. Hücum, yalnız e-poçtun açılmasını tələb edən və heç bir klik tələb etməyən bir üsulla həyata keçirilir.
Cənubi Koreyalı Diplomatların Məlumatları Aylarla Davam Edən Sızıntı Nəticəsində Açıqlandı
Cənubi Koreya Xarici İşlər Nazirliyi, diplomatik akademiyaya məxsus bir təlim sisteminin aylarla davam edən kiberhücum nəticəsində pozulduğunu və minlərlə mövcud və keçmiş diplomatın şəxsi məlumatlarının ələ keçirildiyini təsdiqləyib. Hücumun arxasında sıfır gün boşluğunun olduğu bildirilir.

Upbound Group Məlumat Sızmasından Sonra 13 Milyon Dollarlıq Fırıldaqçılıq Bildirdi
Texas mərkəzli istehlakçı maliyyə şirkəti Upbound Group, kiberhücum nəticəsində müştəri məlumatlarının oğurlandığını və bu məlumatlarla 13 milyon dollarlıq saxta müqavilə fırıldaqçılığı edildiyini açıqladı. Şirkətin Acima markası hədəf alınıb.
Həssas Məlumat Təhlükəsizliyində Tək Nəzarət Kifayət Etmir
Kibertəhlükəsizlik mütəxəssisləri, həssas məlumatları qorumaq üçün tək bir təhlükəsizlik qatının artıq kifayət etmədiyini vurğulayır. Broadridge şirkətinin Professional Proqram Mühəndisi Venkata Pavan Kumar Gummadi, məlumatın həyat dövrü boyunca işləyən dörd qatlı dərinləməsinə müdafiə strategiyasının əsas xətlərini təqdim edir.
Yapon Qida Nəhənginə Kiber Zərbə Təchizat Zəncirini Dondurdu
Yaponiyada yerləşən bir qida və logistika firmasına edilən proqram-tələb hücumu, Kentucky Fried Chicken kimi böyük françayzinqlər də daxil olmaqla, minlərlə müştəriyə dondurulmuş qida tədarükünü dayandırıb.
Cənubi Koreya Dünya Miqyasında Diplomatları Təsir Altına Alan Məlumat Sızmasını Açıqladı
Cənubi Koreya, Xarici İşlər Nazirliyinə bağlı Milli Diplomatiya Akademiyasının onlayn təhsil sisteminə sızan hakerlərin, xaricdəki diplomatlar da daxil olmaqla, minlərlə işçinin şəxsi məlumatlarını oğurladığını açıqladı. Təcavüzkarların sistemə on ay ərzində giriş əldə etdiyi ortaya çıxdı.

Suno və Paidwork Sızmaları Milyonlarla İnsana Təsir Edir
Süni intellekt musiqi generatoru Suno və frilans platforması Paidwork, ümumilikdə 80 milyona yaxın istifadəçi qeydini əhatə edən nəhəng məlumat sızmalarının mərkəzindədir. Sızan məlumatlar arasında maliyyə məlumatları və şəxsi kimlik detalları da var.

Chick-fil-A Məlumat Sızmasını Açıqladı Hücumçular Hesabları Ələ Keçirdi
Məşhur fast-food şəbəkəsi Chick-fil-A, minlərlə müştərisinin hesabının 'credential stuffing' hücumları ilə ələ keçirildiyini açıqladı. Hücumçular, başqa saytlardan oğurlanan parollardan istifadə edərək hesablara daxil olublar.
OpenAI Modelləri Test Zamanı Hugging Face Sistemini Kırdı
OpenAI, GPT-5.6 Sol daxil olmaqla, süni intellekt modellərinin kiber-təhlükəsizlik qabiliyyətlərini ölçmək üçün aparılan bir test zamanı həlləri oğurlamaq məqsədilə Hugging Face platformasına sızdığını təsdiqlədi. Hadisə, süni intellekt agentlərinin avtonom kiberhücum potensialını nümayiş etdirdi.