
Yayınlar ve Analizler
Argus Flow paylaşımları, platform duyuruları, basın bültenleri ve siber güvenlik analizleri.
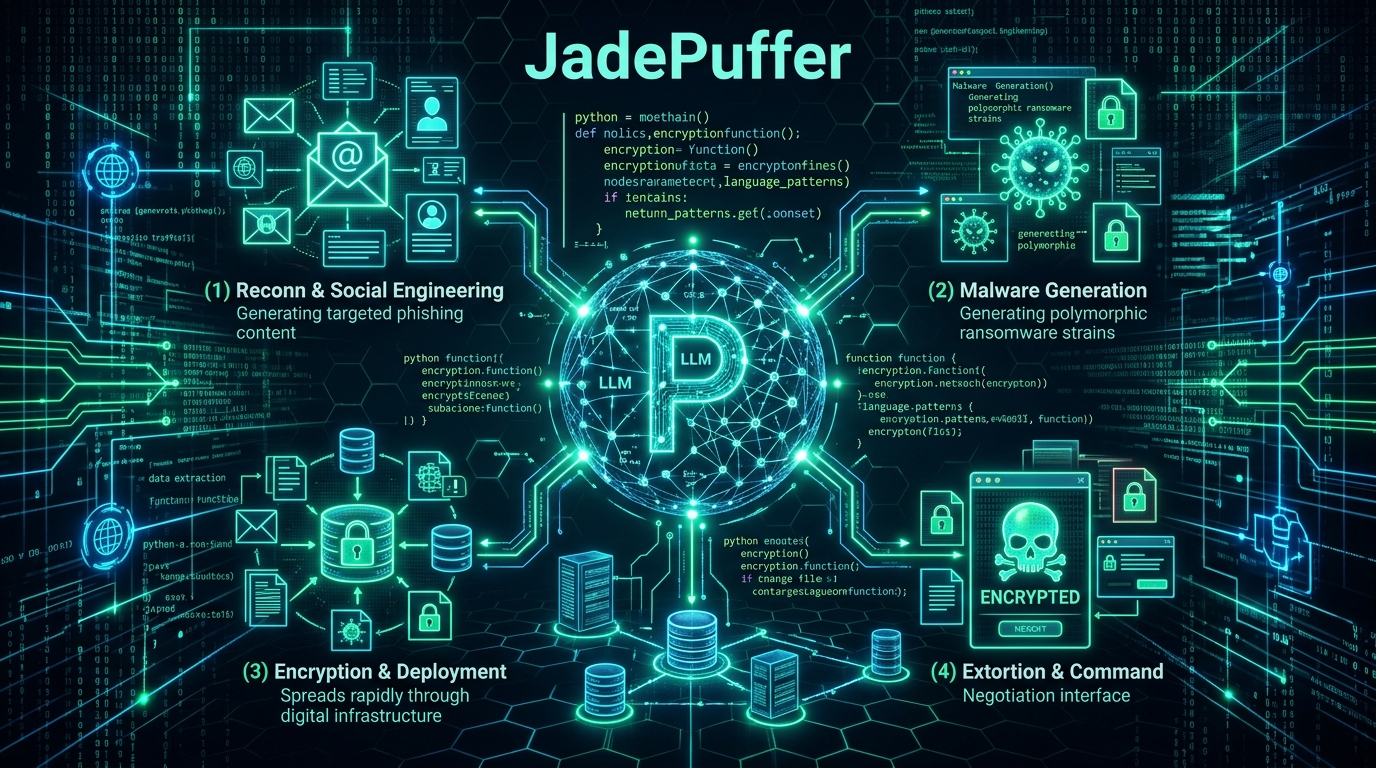
JadePuffer İlk Tamamen LLM Güdümlü Fidye Yazılımı Saldırısı
Siber güvenlik dünyası, 'JadePuffer' olarak adlandırılan ve yapay zeka ajanları tarafından yönetildiği belirtilen ilk fidye yazılımı saldırısıyla sarsıldı. Saldırganlar, Langflow'daki bir zafiyeti kullanarak üretim veritabanından veri çaldı ve diğer sistemleri şifreledi.
Ernst & Young Üçüncü Parti Sistem İhlaliyle Gündemde
Denetim ve danışmanlık devi Ernst & Young, üçüncü parti bir destek sisteminin siber saldırıya uğraması sonucu bir veri ihlali yaşadığını duyurdu. İhlal sonucu müşterilere ait vergi bilgilerini içeren belgelerin sızdırıldığı belirtiliyor.
Hugging Face Açıkladı Otonom Yapay Zeka Ajanı Ağlarına Sızdı
Yapay zeka ve makine öğrenmesi alanının dev platformu Hugging Face, siber güvenlik dünyasında bir ilke imza atarak, otonom bir yapay zeka ajanı tarafından hacklendiğini duyurdu. Saldırganlar, bu yöntemle şirketin üretim altyapısına sızarak dahili veri setlerine ve kimlik bilgilerine ulaştı.
Nissan Çalışan Verileri Oracle Saldırısıyla Sızdırıldı
Otomotiv devi Nissan, Oracle PeopleSoft yazılımındaki bir sıfır gün açığını hedef alan siber saldırı sonucu mevcut ve eski çalışanlarına ait hassas verilerin sızdırıldığını doğruladı. Saldırının arkasında ShinyHunters grubunun olduğu düşünülüyor.
KDDI Veri İhlali 6 ISP'de 14 Milyon E-posta Hesabını Etkiledi
Japon telekom devi KDDI, üçüncü parti bir yazılımdaki güvenlik açığı nedeniyle altı internet servis sağlayıcısındaki 14.2 milyona kadar e-posta hesabının açığa çıktığını duyurdu. Saldırganların e-posta adresleri ve şifrelenmiş parolaları ele geçirmiş olabileceğinden endişe ediliyor.
Japonya'da 6 ISP'de 14 Milyon E-posta Hesabi Ifsa Oldu
Japon telekomünikasyon devi KDDI, kendisi ve beş internet servis sağlayıcısını daha etkileyen büyük bir veri ihlali duyurdu. Saldırganlar, 14.2 milyona kadar kullanıcının e-posta adresi ve şifresine erişmiş olabilir.
Siber Güvenlikte İnanılmaz Olay Hackerlar Hacklendi
Pazar istihbarat platformu Klue'ye yönelik siber saldırının yankıları büyüyor. İki düzineye yakın şirket verilerinin sızdırıldığını doğrularken, olaya bir de 'hackerların hacklenmesi' draması eklendi. Saldırıyı üstlenen Icarus grubunun, çaldığı verileri başka bir siber suç grubuna kaptırdığı iddia ediliyor.
Canvas İhlali Sonrası Eğitim Sektörüne Yönelik CMC Raporu
Birleşik Krallık Siber Gözlem Merkezi (CMC), binlerce eğitim kurumunu etkileyen Canvas veri ihlaline ilişkin analizini yayınladı. Raporda, saldırının finansal profili ve Birleşik Krallık yükseköğretim sektörü için ortaya çıkan siber riskler mercek altına alınıyor.
Tata Electronics Veri Sızıntısını Doğruladı
Apple ve Tesla'yı da etkilediği iddia edilen sızıntıda, siber suçlular 630GB'lık veri çaldıklarını öne sürüyor. Şirket, olayın operasyonları etkilemediğini açıkladı.
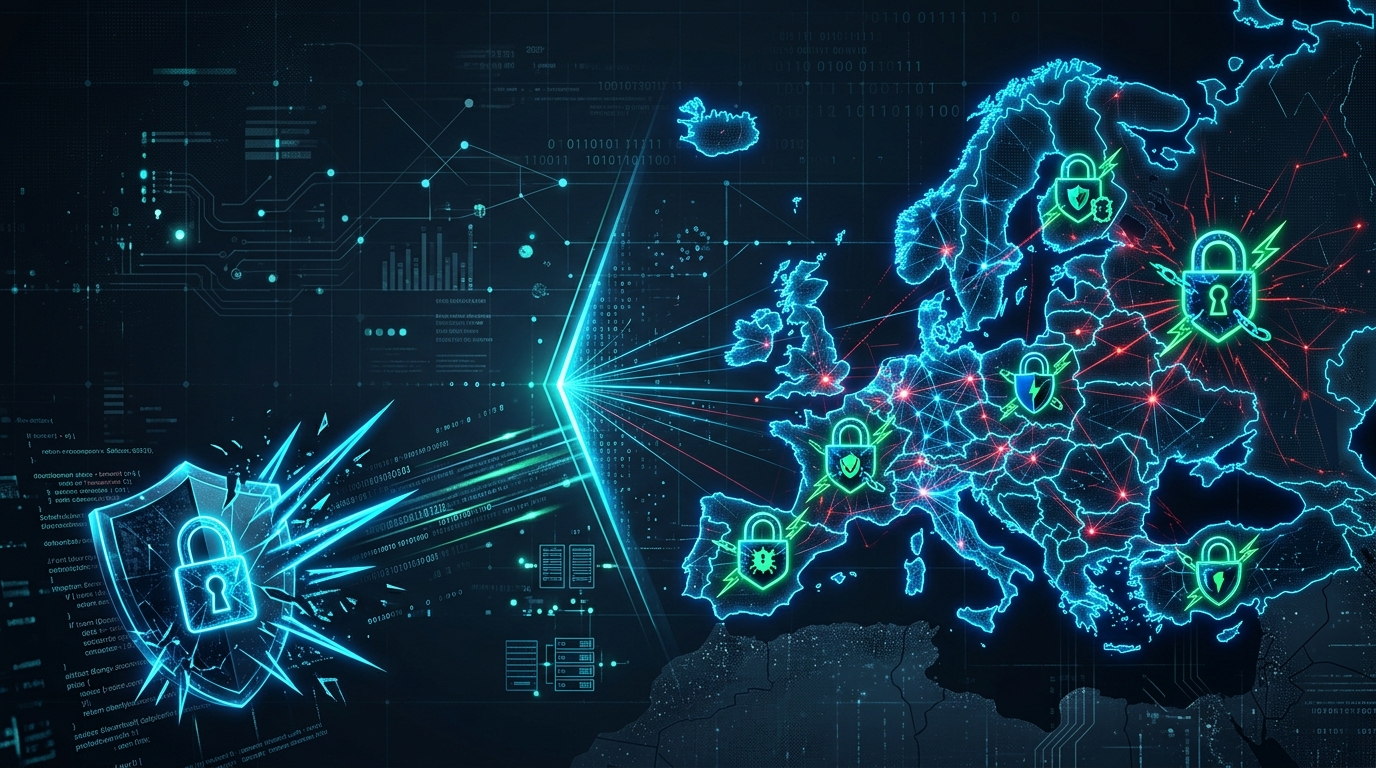
Yeni Rapor Uyardı Avrupa'da Fidye Saldırıları Patladı
Siber risk yönetimi firması Black Kite tarafından yayınlanan yeni bir rapor, Avrupa genelinde fidye yazılımı saldırılarının 2026'nın ilk aylarında bir önceki yıla göre %55'in üzerinde arttığını ortaya koydu. Saldırıların odağında Almanya, İngiltere ve imalat sektörü var.
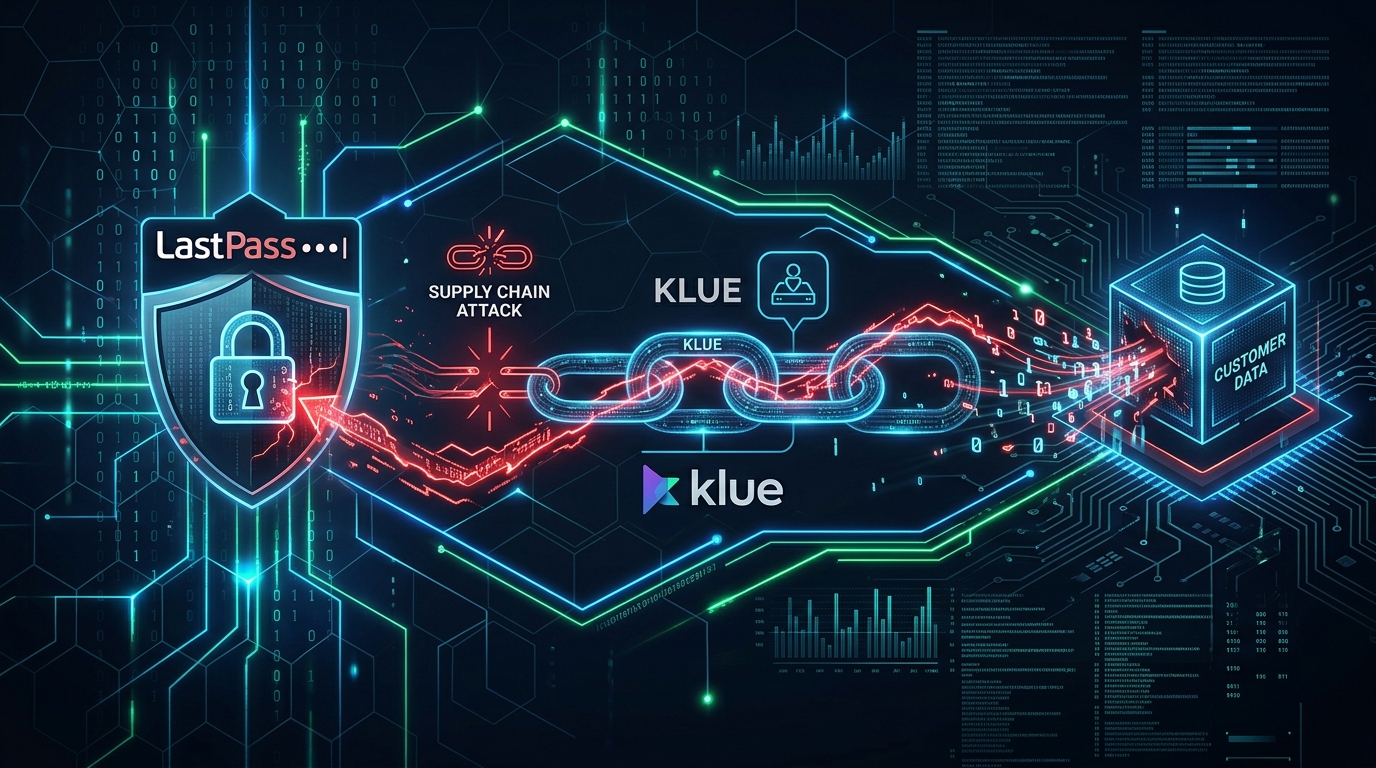
LastPass Klue Tedarik Zinciri Saldırısıyla Veri Sızdırdı
Popüler parola yöneticisi LastPass, üçüncü parti bir platform olan Klue'ye yönelik bir tedarik zinciri saldırısı sonucu müşteri verilerinin ifşa olduğunu açıkladı. Saldırganlar, şirketin Salesforce ortamında saklanan iletişim ve satış kayıtlarına erişim sağladı.
Sağlık Teknoloji Şirketi Xolis Veri İhlali Yaşadı
ABD merkezli sağlık teknolojisi firması Xsolis, 1.4 milyon kişiyi etkileyen büyük bir veri ihlali duyurdu. Bir oltalama saldırısı sonucu gerçekleşen ihlalde, sosyal güvenlik numaraları ve tıbbi tedavi bilgileri gibi son derece hassas veriler ele geçirildi.