
Yayınlar ve Analizler
Argus Flow paylaşımları, platform duyuruları, basın bültenleri ve siber güvenlik analizleri.
Yeni Rapor Uyardı Avrupa'da Fidye Saldırıları Patladı
Siber risk yönetimi firması Black Kite tarafından yayınlanan yeni bir rapor, Avrupa genelinde fidye yazılımı saldırılarının 2026'nın ilk aylarında bir önceki yıla göre %55'in üzerinde arttığını ortaya koydu. Saldırıların odağında Almanya, İngiltere ve imalat sektörü var.
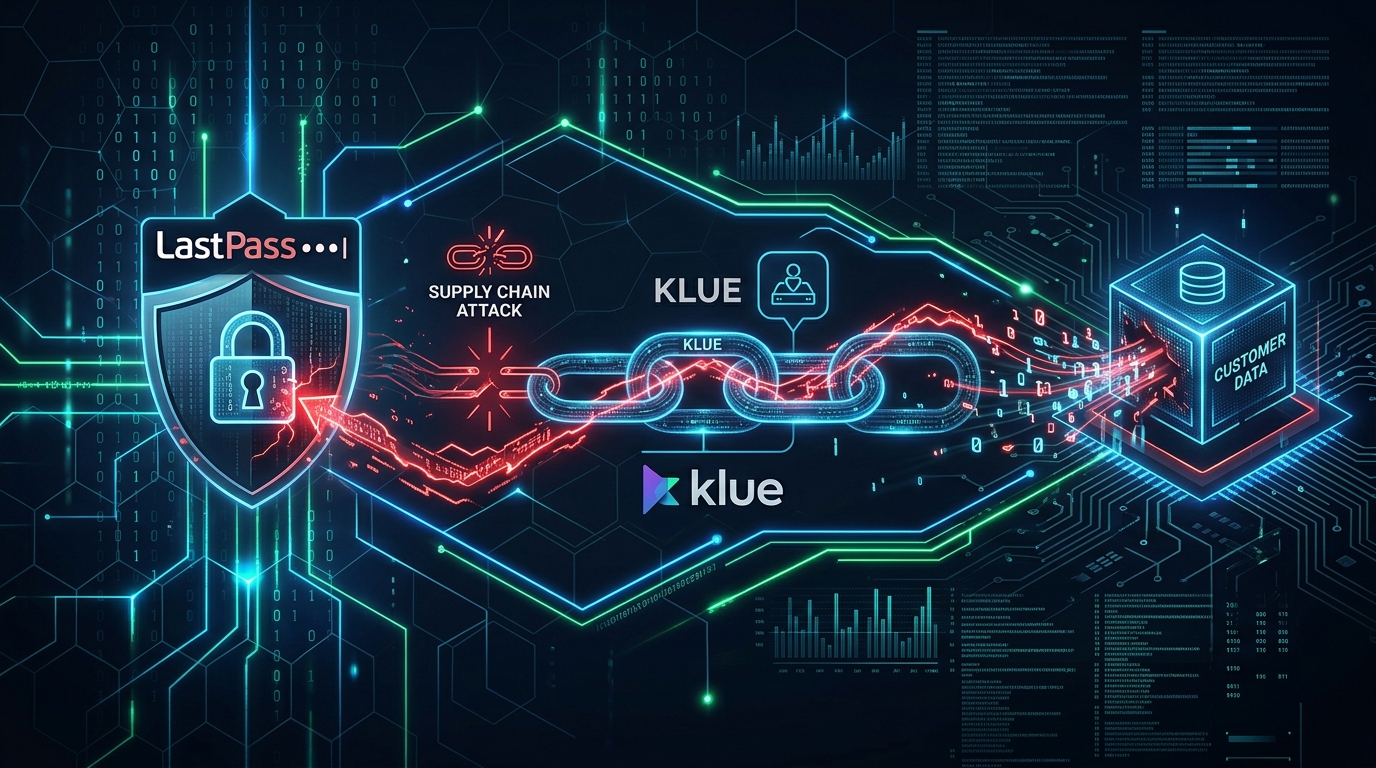
LastPass Klue Tedarik Zinciri Saldırısıyla Veri Sızdırdı
Popüler parola yöneticisi LastPass, üçüncü parti bir platform olan Klue'ye yönelik bir tedarik zinciri saldırısı sonucu müşteri verilerinin ifşa olduğunu açıkladı. Saldırganlar, şirketin Salesforce ortamında saklanan iletişim ve satış kayıtlarına erişim sağladı.
Sağlık Teknoloji Şirketi Xolis Veri İhlali Yaşadı
ABD merkezli sağlık teknolojisi firması Xsolis, 1.4 milyon kişiyi etkileyen büyük bir veri ihlali duyurdu. Bir oltalama saldırısı sonucu gerçekleşen ihlalde, sosyal güvenlik numaraları ve tıbbi tedavi bilgileri gibi son derece hassas veriler ele geçirildi.
Xsolis Veri İhlali 1.4 Milyon Kişiyi Etkiledi
Sağlık teknolojisi şirketi Xsolis, bir oltalama saldırısı sonucu 1.4 milyon kişinin hassas kişisel ve tıbbi bilgilerini ifşa eden büyük bir veri ihlali bildirdi. İhlal, Sosyal Güvenlik numaralarını ve tıbbi tedavi kayıtlarını içeriyor.
LastPass Tedarik Zinciri Saldırısında Veri Sızıntısı Yaşadı
Popüler şifre yöneticisi LastPass, üçüncü taraf bir platform olan Klue üzerinden gerçekleştirilen tedarik zinciri saldırısında müşteri verilerinin sızdırıldığını doğruladı. Saldırıda OAuth tokenları çalındı ve Salesforce ortamındaki bilgilere erişildi.
Kanadalı Elektrik Tedarikçisi London Hydro Veri İhlali Açıkladı
Ontario, London şehrine hizmet veren elektrik dağıtım şirketi London Hydro, sistemlerine siber saldırı düzenlendiğini ve müşteri verilerinin ele geçirilmiş olabileceğini duyurdu. İhlal, kişisel ve hesaba özel bilgileri kapsıyor.
Xsolis Veri İhlali 1.4 Milyon Kişiyi Etkiledi
Sağlık teknolojisi şirketi Xsolis, ocak ayında gerçekleşen bir siber saldırı sonucu yaklaşık 1.4 milyon bireyin hassas kişisel ve tıbbi bilgilerinin çalındığını duyurdu. Saldırının hedefli bir oltalama kampanyasıyla başladığı belirtildi.
JaredFromSubway MEV Botu 15 Milyon Dolarlık Soygunun Hedefi Oldu
Ethereum blok zincirinin en bilinen MEV botlarından biri olan JaredFromSubway, saldırganların sahte alım-satım fırsatları yaratarak botun mantığını manipüle etmesi sonucu 15 milyon dolarlık bir siber saldırıya uğradı. Saldırgan, botun otomatik onay mekanizmalarını kendi lehine kullanarak WETH, USDC ve USDT cinsinden varlıkları ele geçirdi.
Squid Proxy'deki Eski Açık Squidbleed Kullanıcı Verilerini Sızdırıyor
1997'den beri var olan ve 'Squidbleed' olarak adlandırılan kritik bir güvenlik açığı, popüler Squid Proxy yazılımında keşfedildi. Açık, paylaşımlı ağlardaki kullanıcıların hassas verilerini ifşa etme potansiyeli taşıyor.
Texas Parks & Wildlife Veri Sızıntısı 3 Milyonu Etkiledi
Texas Parklar ve Yaban Hayatı Departmanı (TPWD), yaklaşık 3 milyon avcılık ve balıkçılık lisansı sahibini etkileyen büyük bir veri sızıntısını duyurdu. Olayın iki yıl önce keşfedilmiş olması ise endişeleri artırıyor.
Novo Nordisk İki Veri İhlaline Rağmen Neden Sarsılmadı
İlaç devi Novo Nordisk, art arda yaşadığı iki veri ihlaline rağmen borsada değer kaybetmedi. Peki, yatırımcılar bu siber güvenlik krizlerini neden görmezden geldi? Şirketin pazar gücü mü, yoksa sızan verilerin niteliği mi bu durumu şekillendirdi?
Teksas Hükümet Sisteminde Sızıntı 3 Milyon Ehliyet Tehlikede
Teksas Parklar ve Vahşi Yaşam Departmanı'na (TPWD) hizmet veren bir lisanslama sistem tedarikçisinde yaşanan veri ihlali, üç milyondan fazla kişinin kişisel bilgilerini açığa çıkardı. Sızan veriler arasında ehliyet ve sosyal güvenlik numaraları da bulunuyor.