
Публикации и аналитика
Выпуски Argus Flow, объявления платформы, пресс-релизы и аналитика кибербезопасности.
NHS Предупреждает Сотрудников о Тюремном Заключении за Несанкционированный Доступ к Данным
После роста числа случаев несанкционированного доступа к записям пациентов, NHS запустила новую кампанию, предупреждающую персонал о возможном тюремном заключении и увольнении. Инициатива «не позволяйте любопытству погубить вашу карьеру» последовала за несколькими громкими нарушениями со стороны сотрудников.
Украденные учетные данные стали новым ключом к атакам программ-вымогателей
Новый отчет Sophos показывает, что 79% атак программ-вымогателей теперь начинаются с украденных или скомпрометированных учетных данных пользователей, что свидетельствует о смещении фокуса злоумышленников на человеческий фактор, а не на уязвимости.

Anubis атаковал дочернюю компанию Coca-Cola Fairlife
Группировка вымогателей Anubis взяла на себя ответственность за кибератаку на молочный бренд Fairlife, принадлежащий Coca-Cola. Утверждается, что в ходе атаки, остановившей производство, был похищен 1 ТБ корпоративных данных, которые угрожают слить в сеть.
23andMe согласилась на новые условия безопасности в рамках урегулирования за 18 млн долларов
Компания по генетическому тестированию 23andMe достигла соглашения на 18 миллионов долларов с 42 генеральными прокурорами США после утечки данных в 2023 году, затронувшей более 6 миллионов пользователей. Соглашение налагает строгие новые требования по защите данных на новую организацию, которая приобрела данные обанкротившейся компании.
Вымогатель Qilin использует уязвимость в Palo Alto
Группировка вымогателей Qilin использует критическую уязвимость обхода аутентификации (CVE-2026-0257) в программном обеспечении PAN-OS от Palo Alto Networks для проникновения в сети и проведения атак с двойным вымогательством.
Clover Health стала жертвой атаки с использованием социальной инженерии
Компания в сфере медицинских технологий Clover Health Investments объявила об утечке данных после атаки с использованием социальной инженерии, в результате которой были скомпрометированы учетные записи сотрудников. Сообщается, что утечка затронула личную и медицинскую информацию.

Medtronic уведомила 3,8 миллиона человек после атаки ShinyHunters
Гигант в области медицинского оборудования подтвердил, что в результате кибератаки, проведенной печально известной группой ShinyHunters в апреле, были скомпрометированы личные и медицинские данные почти 4 миллионов пациентов.
Accenture подтвердила утечку данных Хакер заявляет о краже 35 ГБ
Консалтинговый гигант Accenture подтвердил нарушение безопасности после того, как хакер заявил о краже 35 ГБ исходного кода и облачных секретов. Хотя компания утверждает, что операционная деятельность не пострадала, характер украденных данных вызывает серьезную озабоченность.

Утечка в AssuranceAmerica раскрыла 7 млн водительских прав
Американский страховщик AssuranceAmerica подтвердил, что взлом учетной записи сотрудника привел к краже данных водительских удостоверений почти 7 миллионов клиентов. Подробности мартовской атаки и ответ компании в нашей статье.
Estée Lauder сообщила об утечке данных из-за уязвимости Oracle
Косметический гигант Estée Lauder объявил об утечке данных в результате эксплуатации уязвимости в системе Oracle E-Business Suite, используемой для управления персоналом. Атака связана с методом, ранее использовавшимся группой вымогателей Clop.
Утечка данных в Lidl затронула клиентов в трех странах
Lidl уведомил клиентов своего интернет-магазина в Германии, Бельгии и Нидерландах о кибератаке на делового партнера, в результате которой были раскрыты их личные данные. Сообщается, что финансовая информация в безопасности.
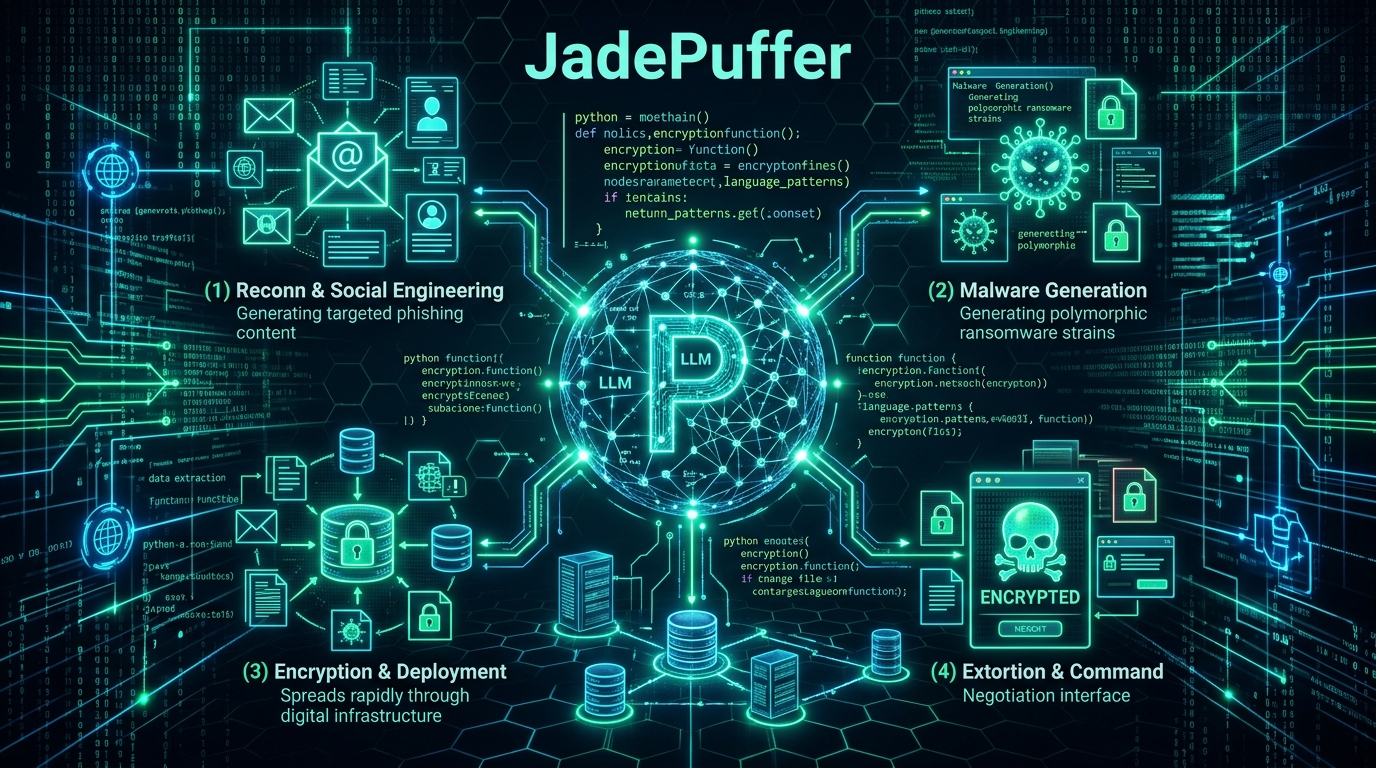
JadePuffer Первая полностью управляемая LLM атака шифровальщика
Мир кибербезопасности потрясла первая атака программы-вымогателя 'JadePuffer', предположительно осуществленная агентами ИИ. Злоумышленники использовали уязвимость в Langflow для кражи данных с рабочего сервера баз данных и шифрования других систем.