
Публикации и аналитика
Выпуски Argus Flow, объявления платформы, пресс-релизы и аналитика кибербезопасности.
JadePuffer Первая полностью управляемая LLM атака шифровальщика
Мир кибербезопасности потрясла первая атака программы-вымогателя 'JadePuffer', предположительно осуществленная агентами ИИ. Злоумышленники использовали уязвимость в Langflow для кражи данных с рабочего сервера баз данных и шифрования других систем.
Ernst & Young сообщила об утечке данных через систему подрядчика
Аудиторский и консалтинговый гигант Ernst & Young объявил об утечке данных в результате кибератаки на стороннюю систему поддержки. Сообщается, что в результате инцидента были скомпрометированы документы, содержащие налоговую информацию клиентов.
Hugging Face сообщает о взломе своей сети автономным ИИ-агентом
Hugging Face, гигантская платформа в области искусственного интеллекта и машинного обучения, объявила о беспрецедентном инциденте безопасности: ее взломал автономный агент ИИ. Злоумышленники использовали этот метод для проникновения в производственную инфраструктуру компании, получив доступ к внутренним наборам данных и учетным данным.

Уведомление о нарушении информационной безопасности и реагировании на инцидент
Было установлено, что 29.06.2026 учетные данные SMTP (протокол отправки почты) нашего электронного адреса [email protected] были скомпрометированы неустановленными лицами. По результатам подробного технического расследования, проведенного нами сегодня в связи с данным инцидентом, ниже представлены полученные данные и принятые меры:
Данные сотрудников Nissan утекли в результате взлома Oracle PeopleSoft
Автогигант Nissan подтвердил утечку конфиденциальных данных своих нынешних и бывших сотрудников в результате кибератаки, нацеленной на уязвимость нулевого дня в ПО Oracle PeopleSoft. Предполагается, что за атакой стоит группировка ShinyHunters.
Утечка данных KDDI затронула 14 миллионов email-аккаунтов у 6 провайдеров
Японский телекоммуникационный гигант KDDI объявил, что до 14,2 миллионов email-аккаунтов у шести интернет-провайдеров были скомпрометированы из-за уязвимости в стороннем программном обеспечении. Есть опасения, что злоумышленники могли получить адреса электронной почты и зашифрованные пароли.
Утечка данных в 6 японских провайдерах раскрыла 14 млн логинов
Японский телекоммуникационный гигант KDDI объявил о крупной утечке данных, затронувшей его и еще пять интернет-провайдеров. Злоумышленники могли получить доступ к адресам электронной почты и паролям до 14,2 миллиона пользователей.
Невероятный поворот в кибербезопасности Хакеры взломаны
Последствия кибератаки на платформу рыночной аналитики Klue растут. В то время как около двух десятков компаний подтвердили утечку своих данных, разворачивается новая драма: сообщается, что сами хакеры были взломаны. Группировка Icarus, взявшая на себя ответственность, предположительно, потеряла украденные данные, уступив их другой киберпреступной группе.
Отчет CMC для сектора образования после утечки данных Canvas
Центр кибермониторинга Великобритании (CMC) опубликовал анализ утечки данных из системы Canvas, затронувшей тысячи учебных заведений. В отчете рассматривается финансовый профиль атаки и киберриски для сектора высшего образования.
Tata Electronics подтвердила утечку данных
В утечке, предположительно затронувшей Apple и Tesla, киберпреступники утверждают, что похитили 630 ГБ данных. Компания заявила, что инцидент не повлиял на ее деятельность.
Новый отчет: в Европе произошел резкий всплеск атак программ-вымогателей
Согласно новому отчету компании по управлению киберрисками Black Kite, количество атак программ-вымогателей в Европе за первые месяцы 2026 года выросло более чем на 55% по сравнению с предыдущим годом. Основными целями стали Германия, Великобритания и производственный сектор.
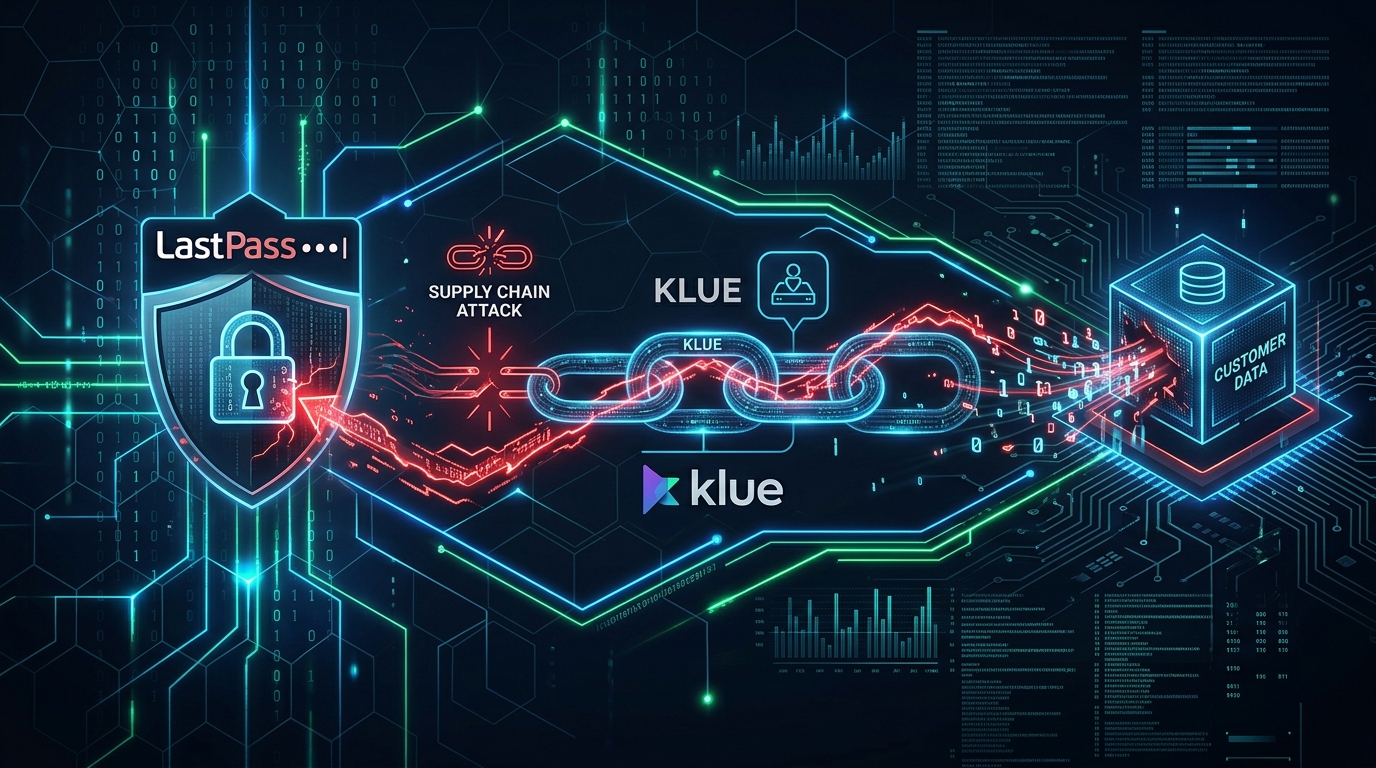
Данные LastPass утекли из-за атаки на Klue
Популярный менеджер паролей LastPass объявил, что данные клиентов были скомпрометированы в результате атаки на цепочку поставок, нацеленной на стороннюю платформу Klue. Злоумышленники получили доступ к контактным и торговым записям, хранящимся в среде Salesforce компании.