
Nəşrlər və Analizlər
Argus Flow buraxılışları, platforma elanları, mətbuat bülletetenləri və kiber təhlükəsizlik analizləri.
NHS İşçilərini Xəbərdar Etdi İcazəsiz Məlumat Girişi Həbslə Nəticələnə Bilər
NHS, son vaxtlar artan xəstə məlumatlarına icazəsiz giriş hadisələrinə qarşı hərəkətə keçdi. "Marağın karyeranı məhv etməsinə imkan vermə" şüarı ilə yeni bir kampaniyaya başlayan qurum, işçiləri həbs cəzası və peşədən uzaqlaşdırma riski ilə üz-üzə olduqları barədə xəbərdar etdi.
Fidyə Proqramı Hücumlarında Yeni Açar Oğurlanmış Hesab Məlumatlarıdır
Sophos-un yeni hesabatı göstərir ki, fidyə proqramı hücumlarının 79%-i artıq oğurlanmış və ya ələ keçirilmiş istifadəçi məlumatları ilə başlayır. Bu, hücumçuların təhlükəsizlik boşluqlarından daha çox insan amilinə fokuslandığını göstərir.

Anubis Coca-Colanın Fairlife Şirkətinə Hücum Etdi
Anubis fidyə proqramı dəstəsi Coca-Cola-nın süd məhsulları markası Fairlife-a qarşı kiberhücuma görə məsuliyyəti öz üzərinə götürüb. İstehsalı dayandıran hücumda 1 TB korporativ məlumatın oğurlandığı və sızdırılacağı ilə hədələndiyi iddia edilir.
23andMe 18 Milyon Dollarlıq Razılaşma ilə Yeni Təhlükəsizlik Şərtlərini Qəbul Etdi
Genetik test şirkəti 23andMe, 2023-cü ildə 6 milyondan çox istifadəçiyə təsir edən məlumat sızmasından sonra 42 ABŞ baş prokuroru ilə 18 milyon dollarlıq bir razılaşma əldə etdi. Razılaşma, iflas edən şirkətin məlumatlarını əldə edən yeni təşkilat üçün ciddi məlumatların qorunması tələblərini nəzərdə tutur.
Qilin Haker Proqramı Palo Alto Təhlükəsizlik Boşluğunu İstismar Edir
Qilin haker proqramı qrupu, şəbəkələrə daxil olmaq və ikiqat şantaj hücumları həyata keçirmək üçün Palo Alto Networks-in PAN-OS proqram təminatındakı kritik autentifikasiyadan yayınma zəifliyini (CVE-2026-0257) istismar edir.
Clover Health Sosial Mühəndislik Hücumuna Məruz Qaldı
Səhiyyə texnologiyaları şirkəti Clover Health Investments, işçi hesablarının ələ keçirilməsi ilə nəticələnən sosial mühəndislik hücumundan sonra məlumat sızması yaşadığını açıqladı. Sızma nəticəsində şəxsi və tibbi məlumatların təsirləndiyi bildirilir.

Medtronic 3.8 Milyon İnsanı ShinyHunters Hücumu Barədə Məlumatlandırdı
Tibbi cihaz nəhəngi, məşhur ShinyHunters qrupunun aprel ayında həyata keçirdiyi kiberhücum nəticəsində təxminən 4 milyon xəstənin şəxsi və tibbi məlumatlarının ələ keçirildiyini təsdiqləyib.
Accenture Məlumat Sızmasını Təsdiqlədi Hacker 35 GB Məlumat Oğurladı
Məsləhətçi nəhəng Accenture, bir hakerin 35 GB həcmində mənbə kodu və bulud sirlərini ələ keçirdiyini iddia etməsindən sonra təhlükəsizlik pozuntusunu təsdiqləyib. Şirkət, hadisənin əməliyyatlara təsir etmədiyini bildirsə də, oğurlanmış məlumatların xarakteri narahatlıq yaradır.

AssuranceAmerica Sızması 7 Milyon Sürücülük Vəsiqəsini İfşa Etdi
ABŞ-da yerləşən sığorta şirkəti AssuranceAmerica, bir işçi hesabının ələ keçirilməsi nəticəsində təxminən 7 milyon müştərisinin sürücülük vəsiqəsi məlumatlarının oğurlandığını təsdiqlədi. Mart ayında baş verən hücumun detalları və şirkətin atdığı addımlar xəbərimizdə.
Estée Lauder Oracle Zəifliyi Səbəbindən Məlumat Sızmasını Açıqladı
Kosmetika nəhəngi Estée Lauder, insan resursları əməliyyatları üçün istifadə etdiyi Oracle E-Business Suite sistemindəki bir zəifliyin kiberhücumçular tərəfindən istismar edilməsi nəticəsində məlumat sızması yaşadığını elan etdi. Hücumun, Clop proqram təminatı qrupunun əvvəllər də istifadə etdiyi bir üsulla həyata keçirildiyi bildirilir.
Lidl Məlumat Sızması Üç Ölkədəki Müştərilərə Təsir Etdi
Lidl, Almaniya, Belçika və Niderlanddakı onlayn mağaza müştərilərini, bir iş tərəfdaşında baş verən və şəxsi məlumatlarını ifşa edən bir kiberhücum haqqında məlumatlandırdı. Maliyyə məlumatlarının təhlükəsiz olduğu bildirildi.
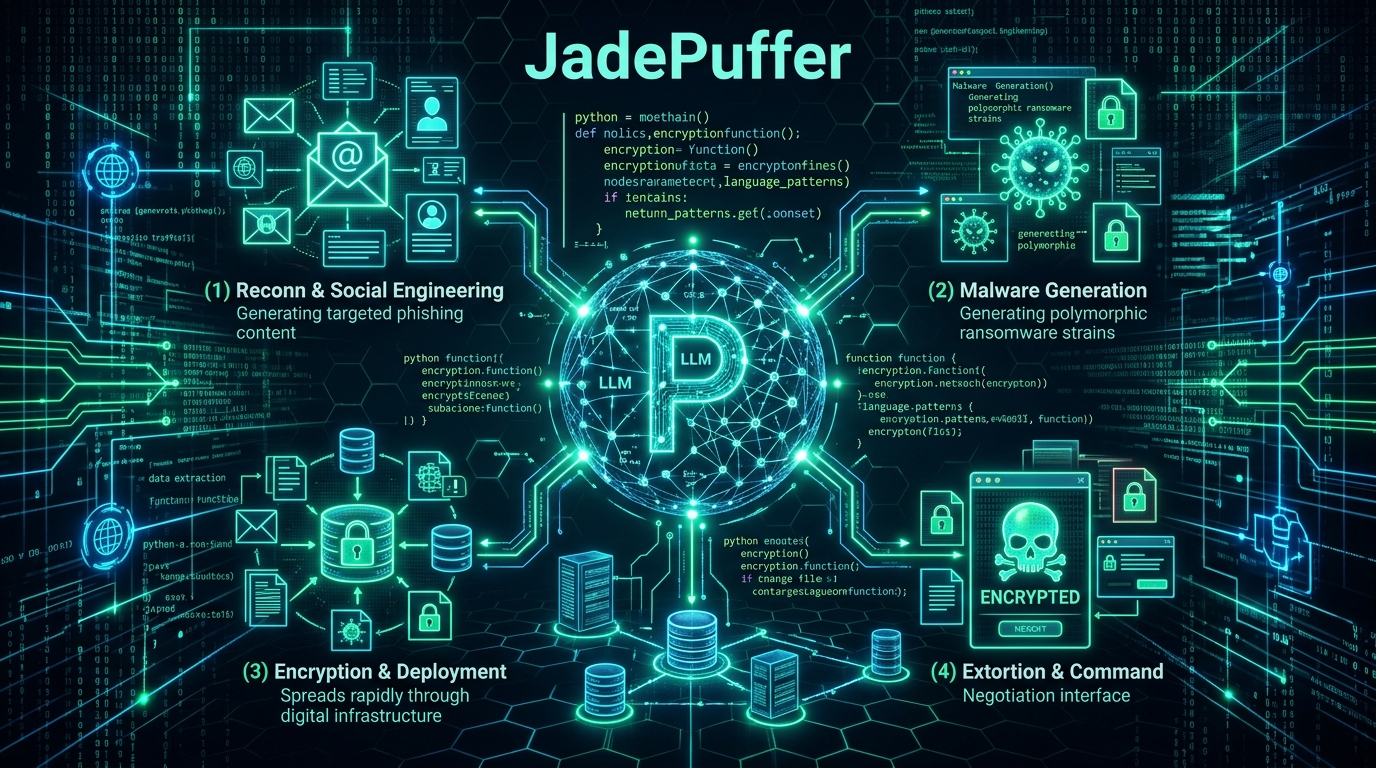
JadePuffer İlk Tamamilə LLM İdarəli Fidyə Proqramı Hücumu
Kibertəhlükəsizlik dünyası, 'JadePuffer' adlandırılan və süni intellekt agentləri tərəfindən idarə edildiyi bildirilən ilk fidyə proqramı hücumu ilə sarsıldı. Təcavüzkarlar, Langflow-dakı bir zəiflikdən istifadə edərək istehsal verilənlər bazasından məlumat oğurlayıb və digər sistemləri şifrələyiblər.